Shadow AI no trabalho, e por que a empresa é a última a saber
Shadow AI é o uso de ferramentas de IA no trabalho sem aprovação, sem registro e sem controle de acesso da empresa. Segundo a Fortune, o estudo do MIT NANDA encontrou trabalhadores usando IA pessoal em mais de 90% das empresas, enquanto só 40% tinham assinatura oficial. Bloquear não resolve, porque o celular continua ali.
- O estudo do MIT NANDA, de julho de 2025, encontrou trabalhadores usando IA pessoal em mais de 90% das empresas, contra 40% delas com assinatura corporativa de algum modelo de linguagem.
- No Brasil, a pesquisa The Value of AI: Brazil 2026, da SAP com a Oxford Economics, ouviu 200 executivos brasileiros: 82% das organizações dizem que colaboradores usam aplicações de terceiros sem autorização ao menos ocasionalmente.
- No Cost of a Data Breach 2026 da IBM com o Ponemon Institute, uso de IA não aprovada apareceu em 43% dos incidentes, mais que o dobro da fatia do ano anterior.
- Bloquear no firewall não alcança o celular pessoal. O bloqueio troca um uso conhecido por um uso invisível.
- O caminho que funciona é oferecer um caminho oficial melhor que o atalho, com registro, controle de acesso e aprovação humana no que vira promessa ao cliente.
- 01O que é shadow AI?
- 02Qual o tamanho do problema?
- 03O que isso custa quando dá errado?
- 04Por que gente boa faz isso?
- 05O que pode e o que não pode ir para uma IA?
- 06Por que bloquear no firewall não funciona?
- 07Onde isso encosta na LGPD
- 08Nem todo uso pessoal é risco
- 09Cinco passos para trazer o uso para dentro
- 10Onde a Hendu entra
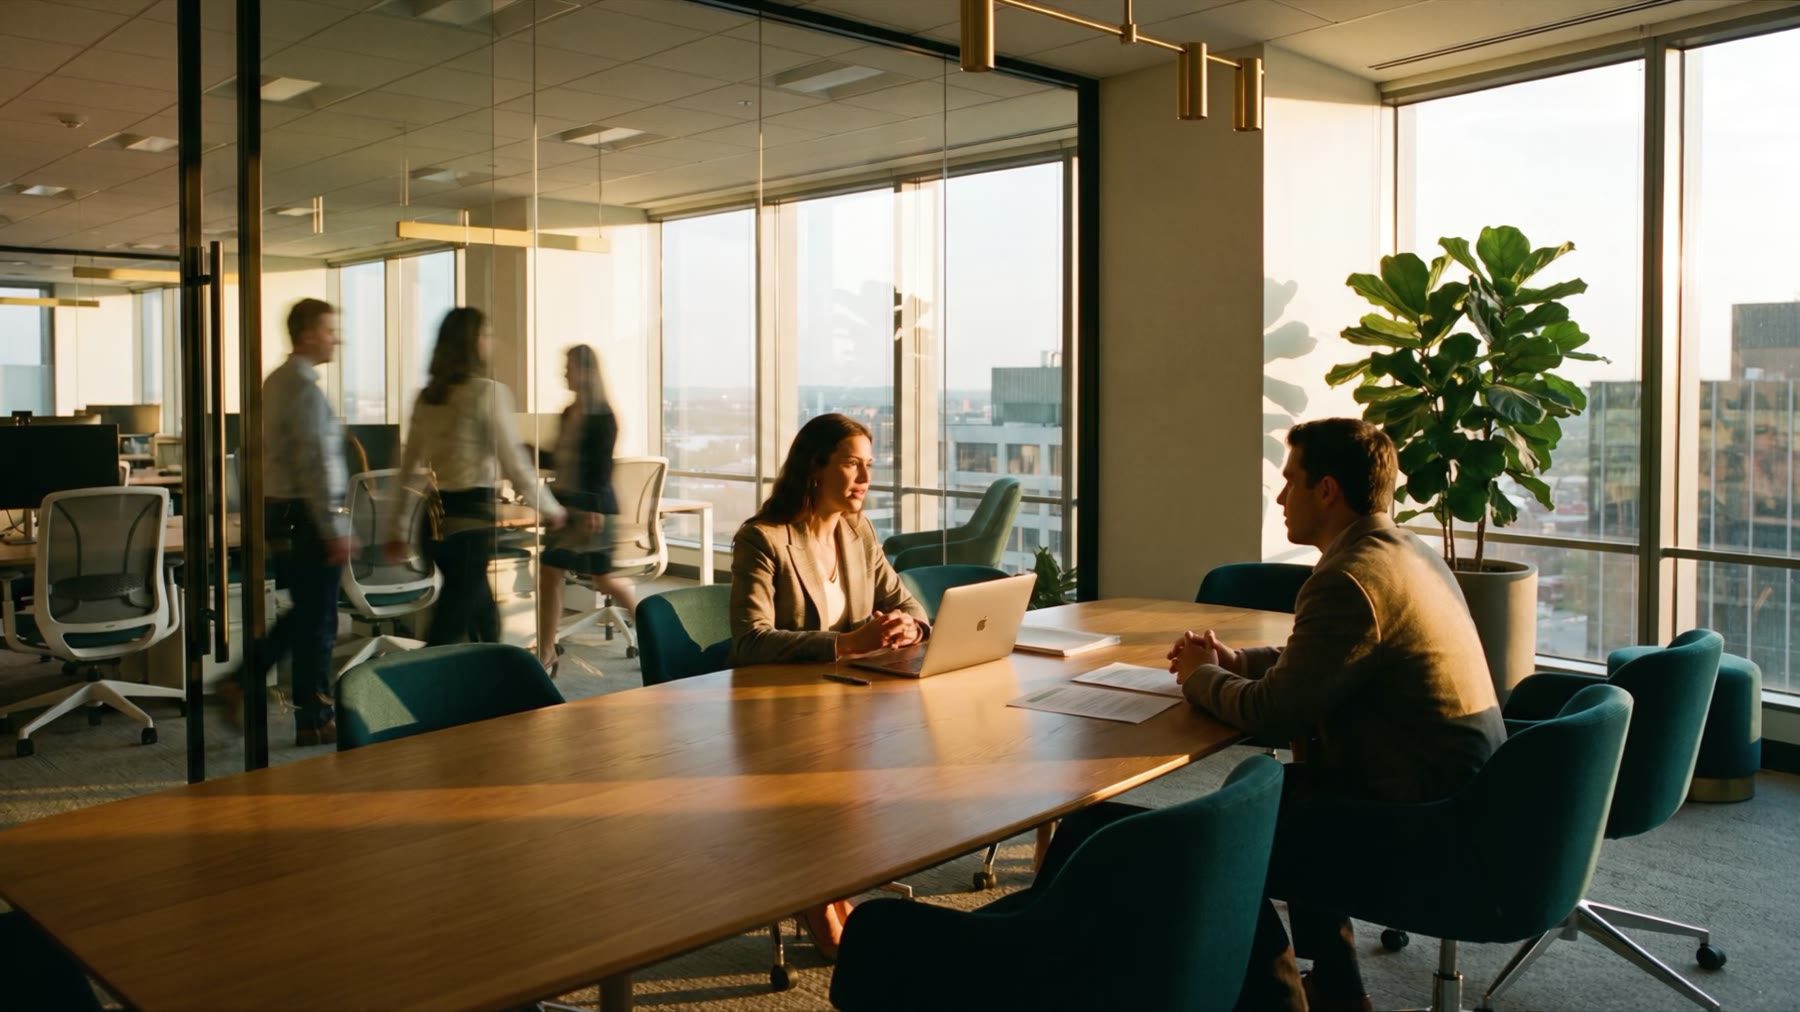
É sexta-feira e a proposta precisa sair hoje. O gerente comercial abre uma conta pessoal de chatbot no navegador, cola o histórico da negociação, a tabela de preço e o nome do cliente, e pede o texto. Em trinta segundos ele tem uma proposta melhor do que a que escreveria em quarenta minutos. Ele manda, o cliente responde, e a semana fecha bem.
Ninguém autorizou e ninguém proibiu. Não há registro de que a informação saiu, para onde foi, nem com base em quê a proposta foi montada. Na segunda-feira, o comitê de tecnologia se reúne para discutir a política de uso de inteligência artificial que ainda vai ser escrita.
Essa distância entre o que a empresa discute e o que a empresa faz tem nome. Este artigo trata do tamanho dela, do que ela custa quando dá errado, e do que funciona no lugar da proibição.
O que é shadow AI?
Shadow AI é o uso de ferramentas de inteligência artificial no trabalho sem aprovação, sem registro e sem controle de acesso da empresa. Na prática, quase sempre significa conta pessoal de chatbot usada para tarefa do dia, com informação da empresa colada dentro.
O nome é bom porque diz o que é: sombra. Não é sabotagem nem indisciplina. É gente competente resolvendo o próprio problema com a ferramenta que está à mão, porque a empresa não entregou uma. O risco não está na intenção de quem usa, está no fato de que ninguém sabe o que saiu.
Qual o tamanho do problema?
O mesmo relatório do MIT que ficou famoso por dizer que 95% dos projetos de IA não dão retorno traz um número que quase ninguém citou. Segundo a cobertura da Fortune de 19 de agosto de 2025, trabalhadores usam ferramentas pessoais de IA para o trabalho em mais de 90% das empresas estudadas, enquanto apenas 40% delas tinham comprado assinatura corporativa de algum modelo de linguagem. O relatório chama isso de economia da IA na sombra, e observa algo incômodo. Esse uso informal costuma entregar mais resultado prático do que a iniciativa oficial parada em piloto. Se você quer o outro lado dessa história, ele está em por que projetos de IA falham.
No Brasil o quadro é parecido. A pesquisa The Value of AI: Brazil 2026, feita pela SAP com a consultoria Oxford Economics com 2.600 líderes empresariais de 13 países, entre eles 200 executivos brasileiros, e apresentada em setembro de 2026, encontrou 82% das organizações relatando que colaboradores usam aplicações de terceiros sem autorização ao menos ocasionalmente.
Há ainda um recorte por profissão. O estudo Future of Professionals 2026, da Thomson Reuters, com profissionais das áreas jurídica e de auditoria de risco, encontrou 38% dos brasileiros usando ferramentas de IA não fornecidas pela empresa e 39,1% dizendo não ter acesso a nenhuma solução corporativa. Os dois números lado a lado contam a mesma história. Onde a empresa não oferece, a pessoa arruma.
O que isso custa quando dá errado?
O Cost of a Data Breach Report 2026, da IBM com o Ponemon Institute, feito com mais de 600 organizações que sofreram violação entre março de 2025 e fevereiro de 2026, dá a outra metade da foto.
- Uso de ferramentas de IA não aprovadas apareceu em 43% dos incidentes, mais que o dobro da fatia do ano anterior.
- O custo médio global de uma violação chegou a US$ 4,99 milhões, recorde da série e alta de mais de 10% em um ano.
- Perto de sete em cada dez organizações violadas não tinham política de governança para gerenciar IA ou identificar uso não aprovado.
- 92% não tinham controles básicos de acesso, como perfil por papel e autenticação em dois fatores, sobre os próprios modelos e aplicações de IA.
- O tempo médio para identificar e conter uma violação subiu para 247 dias, revertendo cinco anos de queda.
O número que interessa ao sócio não é o custo médio global, que descreve empresa grande. É o penúltimo. A maioria das organizações que foi violada tinha alguma orientação escrita e não tinha controle nenhum. Política sem controle é papel.
Por que gente boa faz isso?
Vale entender o incentivo antes de escrever a regra, porque regra que ignora o incentivo é cumprida no papel e descumprida na prática. Três motivos aparecem sempre.
A ferramenta oficial não conhece a empresa
É a lacuna de aprendizado que o estudo do MIT descreve: o sistema corporativo não guarda retorno de uso, não se adapta ao contexto e recomeça do zero toda manhã. A ferramenta pessoal também não conhece a empresa, mas a pessoa cola o contexto ali e recebe algo útil em trinta segundos. Contexto Contínuo é a camada que guarda o que a empresa combinou, em qual canal, com quem e sob qual regra, e entrega isso pronto ao agente na tarefa seguinte, sem depender de alguém colar nada. Sem essa camada, a conta pessoal continua sendo o caminho mais rápido.
O prazo é hoje
Entre esperar a aprovação de uma ferramenta e entregar a proposta na sexta, o profissional escolhe entregar. Qualquer política que ignore isso vira assinatura de ciência em treinamento e nada mais.
Ninguém disse o contrário com clareza
Na maioria das empresas de 30 a 200 pessoas não existe proibição nem permissão. Existe silêncio. E silêncio, em operação, sempre é lido como permissão.
O que pode e o que não pode ir para uma IA?
Esta é a parte que resolve metade do problema em uma página. A regra precisa ser curta o bastante para alguém lembrar dela na sexta-feira, com a proposta atrasada.
| Pode ir para IA pública | Só para IA corporativa | Não vai para lugar nenhum |
|---|---|---|
| Texto que já é público | Informação interna que identifica cliente | Dado pessoal sensível |
| Material de marketing publicado, conteúdo do site, release já divulgado. | Histórico de negociação, proposta, ata de reunião, e-mail de cliente. | Saúde, biometria, dado de menor, origem racial, religião, opinião política. |
| Pergunta conceitual sem contexto da empresa | Documento operacional da empresa | Credencial e segredo |
| Como se estrutura um contrato de prestação de serviço, o que costuma entrar numa política de crédito. | Planilha de custo, tabela de preço, procedimento interno, código proprietário. | Senha, chave de API, token, acesso a sistema. |
| Rascunho sem nome e sem número | Base de cliente e histórico de atendimento | Documento sob sigilo contratual |
| Um texto genérico que a pessoa escreveu do zero, sem colar nada de dentro. | Listas, carteiras e conversas, sempre dentro de conta administrada pela empresa. | Contrato com cláusula de confidencialidade que proíbe compartilhamento com terceiro. |
Por que bloquear no firewall não funciona?
Fechar o domínio do chatbot na rede corporativa remove a ferramenta do computador da empresa e não remove nada do celular que está na mesa ao lado. O uso continua, com uma diferença relevante. Agora ele é invisível, porque quem usa sabe que está infringindo. A empresa troca um risco conhecido por um risco sem medição.
O bloqueio também tem um custo que ninguém coloca na planilha. Ele ensina ao time que a área de tecnologia é o departamento do não, e a próxima ferramenta útil vai entrar pela sombra também, sem ninguém avisar. Adoção destruída não volta com memorando.
Onde isso encosta na LGPD
Se o que foi colado inclui dado pessoal, e em operação comercial quase sempre inclui, a Lei Geral de Proteção de Dados, a Lei nº 13.709 de 2018, entra na conversa em três pontos que dá para explicar sem juridiquês.
- Finalidade e necessidade: tratar dado pessoal exige propósito legítimo e específico, e só o dado necessário para ele. Colar a base inteira de clientes para escrever um e-mail não passa nesse teste.
- Segurança: a empresa responde por medidas técnicas e administrativas de proteção. Dado em conta pessoal de terceiro, fora de qualquer inventário, é o oposto disso.
- Registro das operações de tratamento. A lei prevê que a empresa consiga demonstrar o que faz com o dado. Operação que não deixa rastro não se demonstra, e o que não se demonstra não se defende.
Nem todo uso pessoal é risco
Tratar todo mundo como suspeito destrói a adoção do caminho oficial, que é o que precisa acontecer. Vale separar.
- Pesquisar um conceito, entender uma sigla ou revisar a gramática de um texto que a pessoa escreveu do zero não expõe nada da empresa.
- Preparar um roteiro de estudo, treinar uma conversa difícil ou testar um argumento também não. Esse uso melhora a pessoa e não custa nada à empresa.
- O risco começa quando entra contexto da empresa: nome de cliente, número de contrato, preço, histórico, documento. A linha não está na ferramenta. Está no que se cola dentro dela.
Vale dizer o que este artigo não está propondo. Nada aqui recomenda monitorar mensagem de funcionário, instalar vigilância no computador pessoal ou punir quem já usou. O objetivo é inventário e alternativa, não caça.
Cinco passos para trazer o uso para dentro
A regra que a gente aprendeu observando isso em empresa é curta. O caminho oficial precisa ser melhor que o atalho. Não mais seguro, não mais correto. Melhor, na mão de quem tem prazo.
- Faça o inventário antes da política. Pergunte, sem punição e por escrito, o que cada área está usando e para quê. A lista que volta é o mapa do que a empresa precisa oferecer.
- Classifique o risco com a tabela das três caixas. Uma página, com exemplos do seu negócio, vale mais que um manual de quarenta páginas que ninguém abre.
- Ofereça acesso oficial ao que já está em uso. Assinatura corporativa com conta administrada custa menos que um incidente, e é o único jeito de o uso aparecer em algum registro.
- Escreva a política depois do inventário, não antes. Ela precisa dizer o que pode, o que não pode, o que fazer quando houver dúvida, e quem responde a pergunta em até um dia.
- Escolha um processo e traga para o caminho oficial de verdade, com contexto da empresa dentro, registro de cada ação e aprovação humana no que vira promessa ao cliente. Um processo só, com começo e fim.
 Hendu LabsSeu processo precisa de um agente feito para a sua operação?A Hendu Labs mapeia o processo, define contexto, permissões e revisão humana e constrói agentes de IA conectados às ferramentas que sua equipe já usa.Falar com a Hendu Labs
Onde a Hendu entra
A Hendu é uma camada de contexto operacional. Ela se conecta aos sistemas e aos canais que a empresa já usa, guarda o que foi combinado, entende o que importa para cada pessoa e roda agentes que executam enquanto o humano aprova. O efeito colateral que interessa a este artigo é direto: quando o contexto da empresa está dentro de uma camada com regra de acesso e registro, a conta pessoal deixa de ser o caminho mais rápido, e o atalho perde a graça sozinho.
Não é um produto de segurança e não substitui política de governança nem o trabalho do jurídico. É o outro lado da mesma moeda. A razão pela qual as pessoas usam IA por fora é que por dentro não havia nada que conhecesse o trabalho delas. Para ver o formato aplicado, os casos de uso por área vão de pré-vendas a cobrança, as integrações mostram com o que a camada conversa hoje, e a página de agentes para empresas de tecnologia e software é o exemplo mais próximo de quem já tem time técnico e política de acesso.
Do lado de quem decide, IA para CEO trata do que precisa ser combinado antes de liberar orçamento, e IA em operações mostra o que acontece quando a preparação do trabalho sai da conta pessoal e entra na fila oficial.
Se quiser começar pelo começo, a plataforma de inteligência artificial da Hendu explica o que a camada guarda e o que os agentes fazem em cima dela. O hub IA nas empresas reúne o resto desta linha de raciocínio, de retorno a implantação. E quando fizer sentido, a conversa começa por um diagnóstico do seu processo.
- Fortune, Nick Lichtenberg, 19 de agosto de 2025, The shadow AI economy is booming, sobre o relatório The GenAI Divide: State of AI in Business 2025, da iniciativa NANDA do MIT Media Lab: IA pessoal em uso em mais de 90% das empresas e assinatura oficial em 40%.
- IBM e Ponemon Institute, Cost of a Data Breach Report 2026, com mais de 600 organizações violadas entre março de 2025 e fevereiro de 2026, e a leitura de Help Net Security com os números de 43%, US$ 4,99 milhões, 92% e 247 dias.
- SAP e Oxford Economics, The Value of AI: Brazil 2026, com 2.600 líderes de 13 países e 200 executivos brasileiros, apresentado em setembro de 2026 e noticiado pela Forbes Brasil: 82% das organizações com uso de aplicações de terceiros sem autorização.
- Thomson Reuters, Future of Professionals 2026, com profissionais de jurídico e auditoria de risco, noticiado pelo BP Money em 14 de julho de 2026: 38% usam IA não fornecida pela empresa e 39,1% não têm solução corporativa.
- Brasil, Lei nº 13.709 de 2018, a Lei Geral de Proteção de Dados, e as orientações da Autoridade Nacional de Proteção de Dados.
O que é shadow AI?
Shadow AI é o uso de ferramentas de inteligência artificial no trabalho sem aprovação, sem registro e sem controle de acesso da empresa. Na prática costuma ser conta pessoal de chatbot usada para tarefa do dia, com informação da empresa colada dentro, fora de qualquer inventário.
Quantas pessoas usam IA sem autorização no trabalho?
No relatório do MIT NANDA de 2025, segundo a Fortune, há trabalhadores usando IA pessoal em mais de 90% das empresas estudadas, contra 40% com assinatura oficial. No Brasil, a pesquisa da SAP com a Oxford Economics encontrou 82% das organizações relatando uso de aplicações de terceiros sem autorização.
Bloquear as ferramentas de IA resolve o problema?
Não. O bloqueio na rede corporativa não alcança o celular pessoal, e transforma um uso conhecido em uso invisível, porque quem continua usando passa a esconder. O que reduz risco é oferecer caminho oficial melhor que o atalho, com registro, controle de acesso e uma regra curta sobre o que pode sair.
Shadow AI tem implicação na LGPD?
Tem, quando há dado pessoal envolvido. Os pontos mais diretos são finalidade e necessidade do tratamento, as medidas de segurança que a empresa precisa demonstrar e o registro das operações. A avaliação concreta precisa passar pelo jurídico ou pelo encarregado de dados da empresa.
Por onde começar se a empresa não tem nenhuma política?
Pelo inventário, não pela política. Pergunte por escrito, sem punição, o que cada área usa e para quê. A lista que volta mostra o que a empresa precisa oferecer, e a política escrita depois disso descreve a realidade em vez de brigar com ela.
Da leitura para a próxima decisão
Your Monday
starts already sorted.
Connect your calendar and your email. In two minutes, Hendu is already working with you.
Connected accounts